إعلان
تشريعات وسياسات
اختراق بمليارات الدولارات يبدأ، وفق رواية أولية، من حاسوب موظف. وبين تجربة بايبت السابقة والضوابط المؤسسية التي تتبناها بينانس، تعود الأسئلة حول استقلالية أنظمة التفويض وحماية الأصول، في وقت يستعد فيه القطاع المالي لدخول الوكلاء الأذكياء إلى عملياته.
مشاركة
وأ
الرئيس التنفيذي & رئيس التحرير


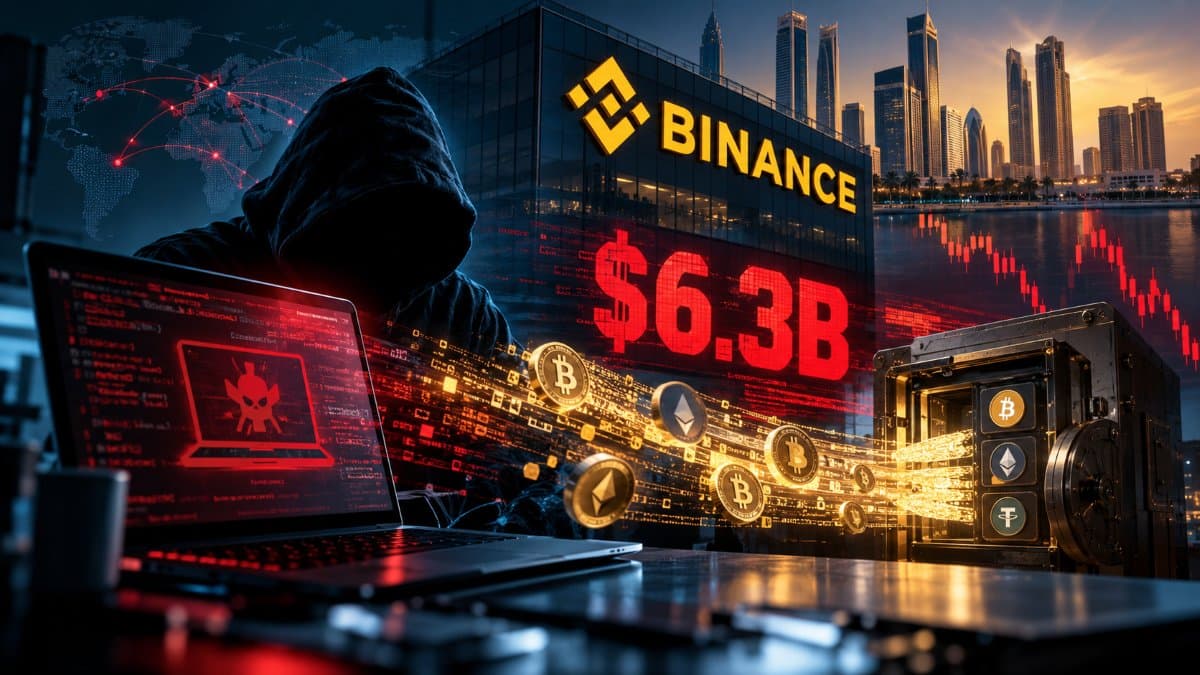
تعرضت منصة بينانس لاختراق أمني بلغت قيمة الأصول المتأثرة فيه نحو 6.3 مليارات دولار، إذ يُرجَّح أن المهاجم استغل حاسوب مهندس مخترق للوصول إلى خدمة داخلية ونفّذ منها سحوبات غير مصرح بها، مما يُعيد إلى الواجهة إشكالية الفصل بين الصلاحيات التقنية في المؤسسات المالية الرقمية.
لم يكن حجم الأموال المتأثرة وحده ما جعل اختراق بينانس (Binance)واحداً من أخطر الحوادث الأمنية في تاريخ العملات الرقمية. فالرقم الذي قدّرته المنصة بنحو 6.3 مليارات دولار يكشف جانباً من خطورة ما حدث، لكن التفسير الأولي الذي قدمته الشركة يفتح باباً لأسئلة قد تكون أكثر أهمية من قيمة الخسائر نفسها.
فبحسب بينانس، تشير التحقيقات الأولية إلى احتمال أن يكون المهاجم قد استغل حاسوباً محمولاً مخترقاً يعود إلى أحد مهندسي عمليات التطوير والتشغيل، ليصل منه إلى خدمة داخلية أتاحت تقديم طلبات سحب غير مصرح بها.
هنا تتجاوز المسألة مجرد اختراق جهاز موظف. كيف يمكن أن يتحول الوصول إلى بيئة تقنية داخلية إلى مسار لتنفيذ تحويلات بمليارات الدولارات؟ وأين تبدأ حدود الصلاحيات التشغيلية، وأين يجب أن تتوقف قبل الوصول إلى الأموال؟
ويكتسب السؤال أهمية إضافية عند النظر إلى اختراق منصة بايبت في فبراير 2025، الذي كشف كيف يمكن التلاعب ببيئة تقنية موثوقة لدفع أصحاب الصلاحيات إلى اعتماد معاملات لم يقصدوا الموافقة عليها.
قد تكون الآليات التقنية مختلفة، لكن الحادثتين تضعان مبدأ أساسياً في القطاع المالي أمام الاختبار: هل يكفي توزيع صلاحيات الموافقة بين عدة أطراف إذا كانت تلك الأطراف تعتمد في النهاية على بنية تقنية واحدة يمكن اختراقها؟
في بيان رسمي أصدرته في 30 أكتوبر 2026، أوضحت بينانس أن تحقيقاتها الأولية تشير إلى احتمال اختراق الحاسوب المحمول لأحد مهندسي عمليات التطوير والتشغيل، ما أتاح للمهاجم الوصول إلى حاوية خدمات داخلية واستخدامها لتقديم معاملات سحب غير مصرح بها.
وأكدت الشركة أنها لم تعثر، حتى الآن، على أي دليل يشير إلى تسرب المفاتيح الخاصة بالمحافظ.
وقدّرت بينانس إجمالي الأصول المتأثرة بنحو 6.3 مليارات دولار، مشيرة إلى أنها تعاونت مع جهات في قطاع البلوكتشين لتجميد أصول مرتبطة بالحادثة تبلغ قيمتها نحو 3 مليارات دولار على الشبكات.
كما تعهدت بتغطية جميع الخسائر من خلال صندوق حماية المستخدمين «سافو» (SAFU) وأموال الشركة الخاصة، مؤكدة أن أموال العملاء آمنة.
وشملت الإجراءات الفورية تعليق عمليات الإيداع والسحب مؤقتاً لإجراء مراجعات أمنية، وإلغاء التفويض المرتبط بالعنوان المتأثر، والاستعانة بجهات إنفاذ القانون وشركات تحليل البلوكتشين لتتبع الأصول والعمل على استعادتها وتحديد المسؤولين عن الهجوم.
وأعلنت بينانس أنها ستنشر تقريراً فنياً مفصلاً بعد انتهاء التحقيق والتحقق من الوقائع، إلى جانب تحديث لإثبات الاحتياطيات عقب استكمال إجراءات المعالجة.
وفي اتصالات لاحقة، أشارت الإدارة إلى عودة عمليات الإيداع للعمل بصورة طبيعية، بينما استمرت مراجعة البنية المسؤولة عن السحب وضوابط العناوين المرتبطة بها، مع استهداف استعادة الخدمة خلال 48 ساعة. ولم يكن ذلك تأكيداً باستئناف العمليات بالكامل.
ورغم وضوح التعهدات المالية، فإن البيان لم يقدم بعد تفسيراً كاملاً للمراحل التي مر بها المهاجم بين اختراق الحاسوب وتنفيذ عمليات السحب.
وهنا تحديداً تبدأ الأسئلة المتعلقة بهندسة الضوابط الأمنية.
قد يوحي الحديث عن حاسوب موظف مخترق بأن شخصاً واحداً كان يمتلك القدرة على التصرف بأموال ضخمة. لكن هذا الاستنتاج لا تدعمه المعلومات التي نشرتها بينانس.
فالشركة لم تقل إن المهندس كان يملك صلاحيات منفردة لسحب أموال العملاء، بل تحدثت عن اختراق جهاز استخدمه المهاجم للوصول إلى خدمة داخلية.
والفارق جوهري.
قد يؤدي اختراق جهاز عمل إلى كشف بيانات دخول أو صلاحيات تقنية، أو إتاحة الوصول إلى خدمات موثوقة داخل النظام. ومن هناك، يمكن للمهاجم استغلال ثغرات إضافية أو التلاعب بآليات تعمل بصلاحيات تتجاوز صلاحيات المستخدم الأصلي.
وبالتالي، فإن السؤال لا يتعلق بالموظف بحد ذاته، بل بكيفية انتقال المهاجم من اختراق أولي إلى تنفيذ معاملات غير مصرح بها.
وتزداد أهمية هذه النقطة مع تأكيد بينانس عدم وجود أدلة على تسرب المفاتيح الخاصة.
فقد أظهر تحليل نشرته شركة بيتكويري (Bitquery)أن المعاملات المرتبطة بالهجوم تضمنت توقيعات صالحة صادرة عن محافظ تابعة لبينانس، إلى جانب نشاط غير اعتيادي في آليات التفويض على شبكة إيثريوم، ولا سيما الآلية المعروفة باسم EIP-7702.
كما رجّحت شركة الأمن المتخصص بلوك إيد (Blockaid)، في تقييم أولي، احتمال التلاعب بالبنية المسؤولة عن توقيع المعاملات، بدلاً من سرقة المفاتيح الخاصة مباشرة.
ولا يزال هذا التفسير بحاجة إلى تأكيد من التحقيق الفني النهائي.
لكنه يكشف تمييزاً مهماً: حماية المفتاح الخاص لا تكفي وحدها إذا أمكن خداع النظام المصرح له باستخدامه لتنفيذ معاملة غير مشروعة.
ففي المؤسسات المالية، يقوم الفصل بين المهام والصلاحيات على منع انتقال السيطرة على جزء من النظام إلى سيطرة كاملة على الأموال.
وإذا كان اختراق جهاز أو خدمة داخلية يمكن أن يفتح الطريق إلى سلسلة من الموافقات الآلية، فإن استقلالية تلك الموافقات تصبح موضع تساؤل.
لم تكن هذه الإشكالية غائبة عن القطاع قبل حادثة بينانس.
ففي فبراير 2025، تعرضت منصة بايبت (Bybit) لاختراق أدى إلى سرقة أصول رقمية بقيمة تقارب 1.5 مليار دولار، رغم اعتماد المنصة على آلية تتطلب موافقة عدة أطراف لتنفيذ المعاملات.
وبحسب نتائج التحقيق التي أعلنتها بايبت، تمكن المهاجمون من اختراق بيانات اعتماد أحد المطورين لدى مزود المحافظ الخارجي سيف ووليت (Safe Wallet)، ما أتاح لهم الوصول بصورة غير مصرح بها إلى بنيته التقنية والتلاعب بعملية الموافقة على المعاملات.
ونتيجة لذلك، وافق الموقعون المعتمدون لدى بايبت على معاملة خبيثة بعد تضليلهم بشأن طبيعتها.
لم تكن المشكلة، إذن، في غياب تعدد التواقيع، وإنما في قدرة المهاجمين على التأثير في البيئة التي استند إليها أصحاب الصلاحيات لاتخاذ قرار الموافقة.
وقد نسب مكتب التحقيقات الفيدرالي الأميركي الهجوم لاحقاً إلى جهات إلكترونية كورية شمالية.
وبعد أكثر من عام، تعود فرضية اختراق بيئة تقنية موثوقة إلى الواجهة مع بينانس، وإن كان من المبكر الجزم بأن الحادثتين اتبعتا المسار التقني نفسه.
ووصف إيدو بن ناتان، الرئيس التنفيذي لشركة بلوك إيد، التشابه المحتمل بين الهجومين بأنه كبير للغاية، مشيراً إلى احتمال استغلال البنية المسؤولة عن التوقيع بدلاً من استخراج المفاتيح الخاصة.
لكن المقارنة تحتاج إلى حدود واضحة. ففي حالة بايبت، كشفت التحقيقات دور مزود خارجي للمحافظ والتلاعب بعملية اعتماد بشرية. أما في حالة بينانس، فلا تزال تفاصيل البنية الداخلية التي استُخدمت لتنفيذ السحوبات قيد التحقيق.
ومع ذلك، تبرز من الحادثتين مسألة واحدة تستحق الاهتمام.
تعدد الجهات المخولة بالموافقة لا يعني بالضرورة استقلالية القرار إذا كانت جميعها تعتمد على بيئة تقنية مشتركة يمكن التلاعب بها.
فالفصل الحقيقي بين الصلاحيات لا يقتصر على عدد الأشخاص أو الجهات المشاركة في المعاملة، بل يشمل أيضاً استقلال الأنظمة التي تتحقق من صحتها وتسمح بتنفيذها.
تكتسب هذه الأسئلة بعداً مؤسسياً إضافياً بعد انتقال منصة بينانس العالمية إلى هيكل تنظيمي خاضع لإشراف سوق أبوظبي العالمي (ADGM).
فمنذ 5 يناير 2026، أصبحت خدمات منصةBinance.com تُقدم عبر ثلاث شركات خاضعة لإشراف سلطة تنظيم الخدمات المالية (FSRA): «نست إكستشينج»، و«نست كليرينج آند كاستودي»، و«نست تريدينج».
ويفصل الهيكل بين أنشطة التداول من جهة، والمقاصة والحفظ من جهة ثانية، وخدمات الوساطة والتعاملات خارج المنصة من جهة ثالثة، وفق الصلاحيات التنظيمية الممنوحة لكل شركة.
وقد وصفت بينانس هذا الهيكل في إعلانها الرسميبأنه يحاكي البنية المعتمدة في الأسواق المالية التقليدية، مع فصل واضح للمسؤوليات وتعزيز ضوابط إدارة المخاطر.
غير أن الفصل القانوني بين الشركات لا يكشف بالضرورة عن مدى استقلال الأنظمة التقنية التي تدير الصلاحيات والتحويلات.
وهنا تبرز أهمية الإطار التنظيمي القائم في أبوظبي العالمي.
فالفقرة 153 من الإرشادات الصادرة عن سلطة تنظيم الخدمات المالية بشأن أنشطة الأصول الافتراضية تمنع ترتيبات الحفظ التي تتيح لطرف واحد أو شخص واحد مخول بالتوقيع إصدار تفويض كامل لنقل أصول العملاء أو سحبها.
كما تتناول الإرشادات مخاطر التواطؤ بين الأطراف المخولة، وتفرض الاحتفاظ بسجلات للصلاحيات، ووضع إجراءات تتيح وقف المعاملات فور الاشتباه بتعرض الأصول للاختراق.
وبالتالي، فإن مبدأ الفصل بين الصلاحيات حاضر بالفعل في الإطار التنظيمي، ولا يصح تصوير الحادثة على أنها دليل على غياب هذه المتطلبات.
كذلك، لا توجد حتى الآن معطيات تسمح بالقول إن بينانس خالفت تلك الأحكام.
لكن الحادثة تطرح سؤالاً مشروعاً حول كيفية اختبار فعالية هذه الضوابط عندما تصبح عمليات التفويض والتوقيع موزعة بين خدمات وأنظمة آلية مترابطة.
فالتحدي لا يكمن فقط في منع شخص واحد من امتلاك سلطة كاملة، بل في ضمان ألا يؤدي اختراق مكوّن تقني واحد إلى تجاوز الفصل المفترض بين الصلاحيات.
لم تبق تداعيات الاختراق محصورة داخل المنصة.
فمع انتشار أنباء الحادثة، تراجعت بيتكوين إلى ما دون 77 ألف دولار، وتعرضت إيثريوم وBNB وعملات رقمية أخرى لضغوط بيع واسعة.
ووفق بيانات «كوين غلاس» التي نقلها موقع «ذا بلوك»، بلغت تصفيات المراكز في أسواق المشتقات نحو 1.55 مليار دولار خلال 24 ساعة، منها 1.34 مليار دولار لمراكز شراء تراهن على ارتفاع الأسعار.
وتشير هذه النسبة المرتفعة إلى دور عمليات التصفية القسرية في تضخيم التراجع.
فعندما تبدأ الأسعار بالانخفاض في سوق تتراكم فيه مراكز الرافعة المالية، تؤدي التصفية الآلية إلى ضغوط بيع إضافية، ما قد يدفع الأسعار إلى مزيد من الانخفاض ويحفز موجات جديدة من التصفية.
وهكذا، يمكن أن تتحول صدمة أولية إلى حركة سوقية تتجاوز أثر الحدث المباشر.
لكن لا يمكن إرجاع جميع عمليات التصفية إلى اختراق بينانس وحده، إذ تؤدي أوضاع السوق السابقة ومستويات الرافعة المالية والسيولة دوراً في تحديد حجم الاستجابة.
ويبرز هنا عامل آخر: الحجم الاستثنائي لبينانس داخل سوق العملات الرقمية.
فوفق تقرير كوين ماركت كاب لشهر سبتمبر 2026، سجلت بينانس تداولات فورية ومشتقات بقيمة تقارب 2.13 تريليون دولار، مستحوذة على 44.03% من إجمالي أحجام التداول لدى المنصات الإحدى عشرة التي شملها التقرير.
هذا الحجم يجعل أي اضطراب تشغيلي في بينانس قابلاً للانتقال إلى أجزاء واسعة من السوق، سواء عبر السيولة أو المشتقات أو حركة الأصول بين المنصات.
ومن المهم هنا الفصل بين قدرة بينانس على تحمل الخسائر المالية وبين أثر الحادثة على السوق.
فامتلاك موارد مالية كبيرة والتعهد بتعويض العملاء قد يخففان المخاوف المرتبطة بالملاءة المالية، لكنهما لا يمنعان بالضرورة تصفية المراكز المرفوعة أو تعطّل تدفقات السيولة عند تعليق عمليات السحب.
وبهذا المعنى، يمثل حجم بينانس عنصر قوة مالية محتمل، لكنه يفسر أيضاً لماذا يمكن أن تتحول مشكلة تشغيلية فيها إلى صدمة تطال السوق بأكمله.
في مواقفها العلنية، ركزت إدارة بينانس على طمأنة المستخدمين والتأكيد على قدرة الشركة على معالجة الخسائر.
وشدد الرئيس التنفيذي المشارك ريتشارد تينغ على سلامة أموال العملاء، فيما أكدت شريكته في القيادة يي هي التزام المنصة بتغطية جميع خسائر الاختراق.
أما تشانغبينغ تشاو، المعروف باسم CZ، فأقر في منشور على منصة إكس بأن الحادثة تبدو اختراقاً أمنياً، وشكر شركتي تيذر (Tether) وسيركل (Circle) على تدخلهما السريع لتجميد أصول مرتبطة بالهجوم.
وأوضح تشاو أنه لم يعد يتولى إدارة بينانس، رغم استمراره مساهماً فيها، معرباً عن ثقته بقدرة الشركة على تغطية أموال المستخدمين.
وقد لعب مُصدرو العملات المستقرة دوراً بارزاً في الحد من حركة الأصول المتأثرة.
فقد أعلنت تيذر تجميد ما يقارب 1.57 مليار دولار من عملتها المستقرة USDT المرتبطة بالحادثة، فيما جمدت سيركل أكثر من 800 مليون دولار من USDC، إلى جانب مساهمات جهات أخرى في تتبع الأموال وتقييد انتقالها.
لكن تجميد الأصول لا يعني استعادتها بصورة نهائية، كما أن القيمة النهائية للخسائر ستتضح مع تقدم التحقيقات وإجراءات المعالجة.
وتبدو رسائل الإدارة واضحة في جانبها المالي: بينانس تتعهد بحماية العملاء وتحمل الخسائر.
غير أن الثقة بالقدرة المالية للمنصة تظل مسألة مختلفة عن تفسير الكيفية التي تمكن بها المهاجم من الوصول إلى أنظمة تنفيذ المعاملات.
تفتح تجربتا بينانس وبايبت نقاشاً يتجاوز أنظمة الحفظ الحالية إلى مستقبل العمليات المالية نفسها، مع التوسع المرتقب في استخدام وكلاء الذكاء الاصطناعي القادرين على تنفيذ مهام بصورة مستقلة.
ولا توجد أدلة تشير إلى تورط وكلاء ذكاء اصطناعي في أي من الحادثتين.
لكن ما تكشفه الهجمات على البيئات التقنية الموثوقة يكتسب أهمية أكبر عندما تبدأ المؤسسات المالية بتفويض مهام تشغيلية إلى أنظمة مستقلة، تشمل مراقبة السيولة وإعداد التحويلات والتفاعل مع المحافظ والخدمات التقنية.
فقد تعتمد مؤسسة ما على وكيل ذكي لمراقبة السيولة، وآخر لإعداد معاملات التحويل، وثالث للتحقق منها والموافقة عليها.
ظاهرياً، يبدو ذلك توزيعاً واضحاً للمهام.
لكن إذا كانت هذه الأنظمة تشترك في بيانات الدخول أو الصلاحيات أو البنية المسؤولة عن التفويض، فإن تعددها لا يوفر بالضرورة استقلالية حقيقية في اتخاذ القرار.
فالفصل بين المسؤوليات لا يتحقق بمجرد توزيع العمليات بين عدة وكلاء، وإنما بوجود حدود مستقلة للسلطة والصلاحيات، وآليات تحقق لا يمكن تجاوزها بمجرد اختراق أحد المكونات.
وفي الإمارات، توجد بالفعل أسس تنظيمية يمكن البناء عليها.
فقد وضعت سلطة تنظيم الأصول الافتراضية في دبي (VARA)متطلبات تقنية تتناول إدارة الصلاحيات الحساسة، وحماية بيئات عمل المطورين، والفصل بين مهام التوقيع، والتحقق من المعاملات.
كما أصدر مصرف الإمارات العربية المتحدة المركزي في فبراير 2026 توجيهات بشأن الاستخدام المسؤول للذكاء الاصطناعي وتعلم الآلة لدى المؤسسات المالية الخاضعة لإشرافه، مع التركيز على المساءلة والرقابة البشرية وإدارة مخاطر القرارات المؤتمتة.
ولا تنطبق هذه التوجيهات تلقائياً على الكيانات الخاضعة لتنظيم أبوظبي العالمي، نظراً لاختلاف الاختصاصات التنظيمية.
لكنها تعكس اتجاهاً أوسع نحو إدماج الحوكمة التقنية ضمن الرقابة المالية.
وقد تكون المرحلة المقبلة بحاجة إلى مزيد من الوضوح في كيفية تطبيق الفصل بين الصلاحيات على الوكلاء الأذكياء، ولا سيما عندما يمتلكون القدرة على إعداد المعاملات أو إطلاقها أو التأثير في قرارات الموافقة عليها.
فالمطلوب ليس استبدال المبادئ المعروفة في العمل المصرفي، وإنما ضمان استمرار فعاليتها في بيئة يمكن للبرمجيات فيها أن تتولى مسؤوليات كانت محصورة سابقاً بالبشر.
لا يقدم اختراق بينانس، بالمعطيات المتاحة حتى الآن، دليلاً على عجز مالي لدى المنصة، أو امتلاك موظف واحد سلطة التصرف بأموال العملاء، أو إخفاق جهة رقابية في وضع الضوابط المناسبة.
لكن الحادثة تضع العلاقة بين التنظيم المؤسسي والبنية التقنية تحت اختبار حقيقي.
فقد أظهرت تجربة بايبت أن تعدد الأطراف المخولة بالموافقة قد لا يكون كافياً إذا أمكن التلاعب بالأنظمة التي يعتمد عليها هؤلاء لاتخاذ قراراتهم.
أما بينانس، التي انتقلت إلى هيكل تنظيمي يعكس نماذج المؤسسات المالية التقليدية، فتواجه اليوم اختباراً يتعلق بكيفية تطبيق تلك المبادئ على أنظمة تشغيل وحفظ واسعة النطاق.
ولا تقل أهمية قدرة المؤسسة على احتواء الخسائر وتعويض العملاء عن أهمية قدرتها على تفسير كيف وقع الاختراق، وكيف جرى رصده، ولماذا لم تتمكن الضوابط القائمة من منع انتقاله إلى هذا الحجم.
ومن المنتظر أن يقدم التقرير الفني الذي وعدت به بينانس إجابات أكثر وضوحاً بشأن مسار الهجوم والأنظمة المتأثرة.
لكن السؤال الأوسع سيبقى قائماً مع ازدياد الاعتماد على الأنظمة المؤتمتة والوكلاء الأذكياء في القطاع المالي:
إذا كان اختراق بيئة تقنية موثوقة قادراً على التأثير في أنظمة التفويض المالي، فكيف يمكن للمؤسسات أن تضمن ألا يتحول اختراق موظف أو خدمة داخلية أو وكيل ذكي إلى سلطة غير مقيدة على أصول العملاء؟

إخلاء مسؤولية الضمان
المعلومات المقدمة في هذا المقال لأغراض إعلامية عامة فقط. لا نقدم أي ضمانات حول اكتمال ودقة وموثوقية هذه المعلومات. اقرأ إخلاء المسؤولية الكامل

اختيارات المحرر

"نظام مالي واحد": تمويل أو كي أكس ورهان التكامل المالي

وليد أبو زكي

٨ أكتوبر ٢٠٢٦

6 دقيقة

حين تتحرّك الأصول أو تتوقف من دون إذن: حدود التحكم في المحافظ الرقمية
وليد أبو زكي
٢٩ سبتمبر ٢٠٢٦
6 دقيقة

احتياطيات العملات المستقرة في الإمارات: أين توجد الدولارات فعلياً؟
انا ماريا قشوع
٢١ سبتمبر ٢٠٢٦
9 دقيقة
المزيد من المقالات

في نفس المجال
"غوغل" تحدّث شروط الإعلانات المالية في الإمارات وتشمل العملات الرقمية وعقود الفروقات
مكتب التحرير
٢٠ أكتوبر ٢٠٢٦
4 د
سلطة تنظيم الأصول الافتراضية توسّع ترخيص بريبكو مع تطور سوق العقارات الممثلة رقمياً
سلمى نويهض
٢٩ أكتوبر ٢٠٢٦
5 د
سوق أبوظبي العالمي يصدر توجيهات جديدة لترخيص تعدين العملات الرقمية
مكتب التحرير
٢٨ أكتوبر ٢٠٢٦
2 د
روبنهود تحصل على موافقة سلطة دبي للخدمات المالية وتخطط لإطلاق منصتها في 2027
وليد أبو زكي
٢٢ أكتوبر ٢٠٢٦
4 د